Jika landing page Anda menggunakan gambar, font, atau video yang berasal dari platform lain (bukan dari Scalev), domain sumbernya wajib didaftarkan di bagian keamanan (Security) terlebih dahulu.
Tanpa langkah ini, gambar/font/video tersebut tidak akan muncul di landing page Anda. Detail lengkapnya ada di Poin 2 di bawah.
1. Membuat Landing Page Tipe HTML – Sales Page
Poin-poin cara pembuatannya dijelaskan langsung pada video di atas.
2. Menyesuaikan CSP (Security)
Bagian Security ini berfungsi sebagai daftar domain yang diizinkan untuk dimuat di landing page Anda. Secara default, domain di luar Scalev akan diblokir oleh browser demi keamanan — jadi kalau kode HTML Anda memanggil aset dari luar, domainnya perlu didaftarkan dulu di kolom yang sesuai, seperti dijelaskan berikut ini.
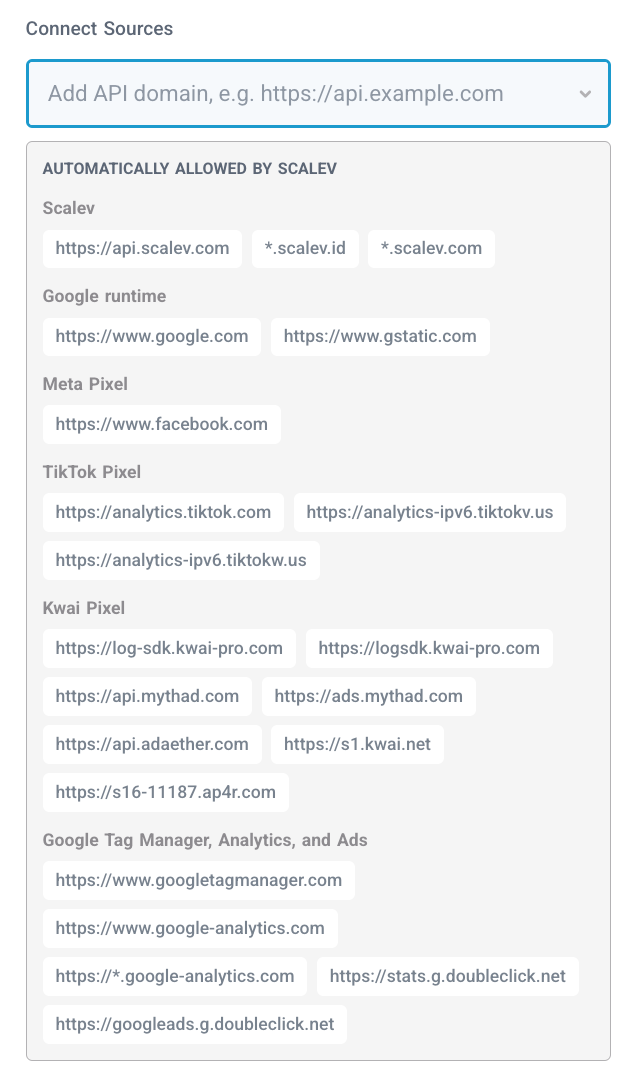
Diisi jika landing page Anda menghubungkan API dari luar Scalev — misalnya untuk mengambil data, validasi, atau integrasi dengan sistem lain. Masukkan domain API tersebut (contoh format: https://api.namadomain.com) di kolom Connect Sources.
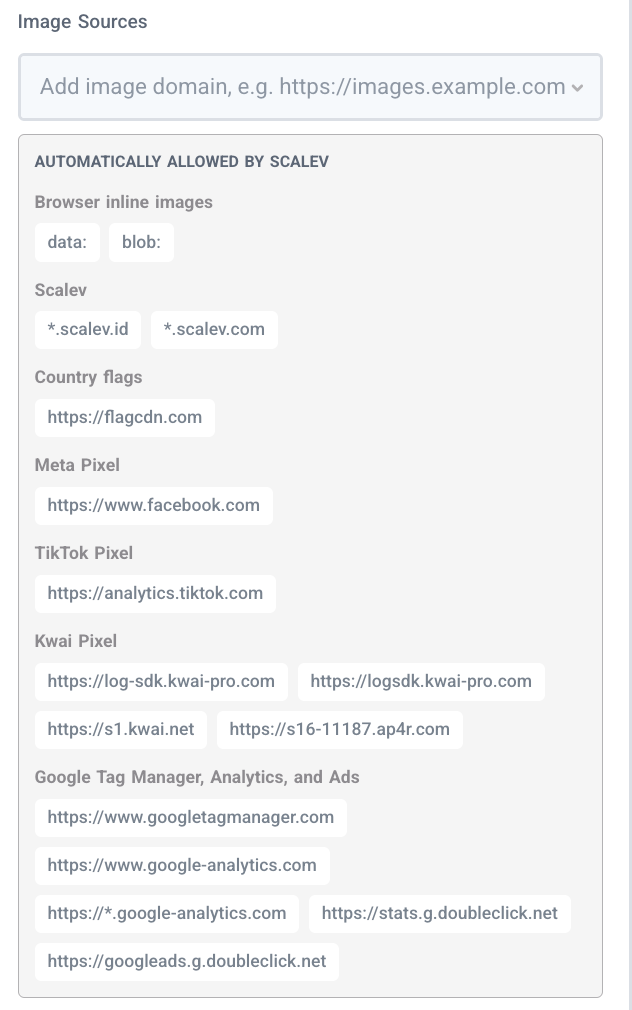
Diisi jika landing page Anda menampilkan gambar yang berasal dari luar Scalev (misalnya gambar dihosting di server/CDN sendiri). Masukkan domain sumber gambar tersebut di kolom Image Sources, supaya gambarnya tidak gagal muncul.
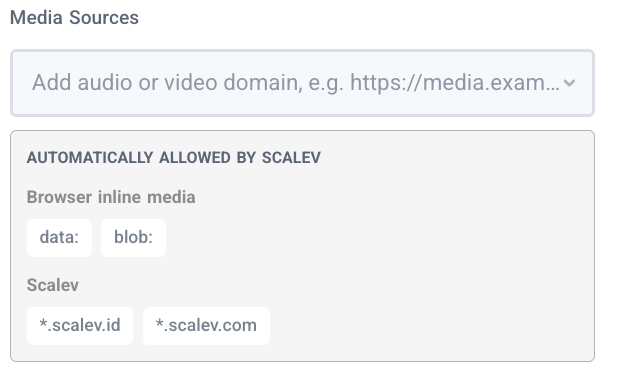
Diisi jika landing page Anda menampilkan video atau audio yang berasal dari WordPress/blog Anda sendiri (bukan embed dari YouTube/Instagram — itu masuk ke Frame Sources). Masukkan domain tempat file video/audio tersebut dihosting di kolom Media Sources.
Diisi jika landing page Anda memakai font custom yang berasal dari luar Scalev (misalnya Google Fonts). Kedua kolom ini biasanya diisi berpasangan: domain file font-nya di Font Sources, dan domain stylesheet/CSS yang memuat font tersebut di Style Sources.
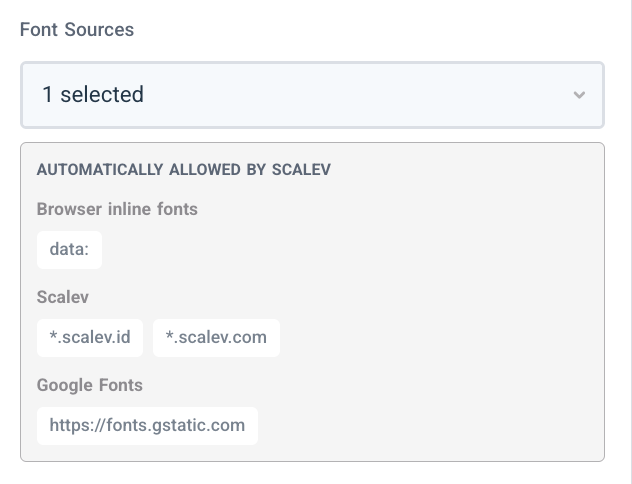
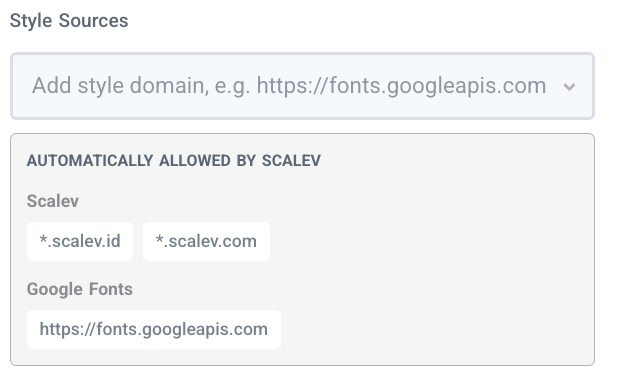
Diisi jika Anda menambahkan kode tambahan di bagian Additional Head Code yang memanggil domain dari luar Scalev (misalnya untuk memuat font atau stylesheet eksternal). Masukkan domain yang dipanggil pada kode tersebut di kolom Font Sources & Style Sources.
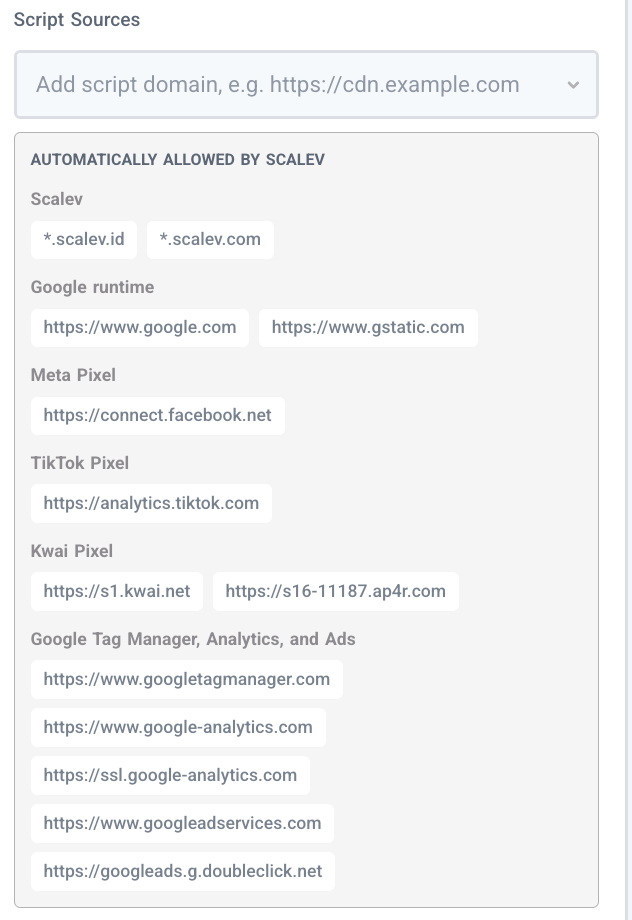
Diisi jika landing page Anda menyisipkan video embed dari YouTube, Instagram, atau platform video cloud lainnya (biasanya lewat tag <iframe>). Cek dulu domain persis yang tertulis pada kode HTML embed tersebut, lalu masukkan domainnya di kolom Frame Sources.
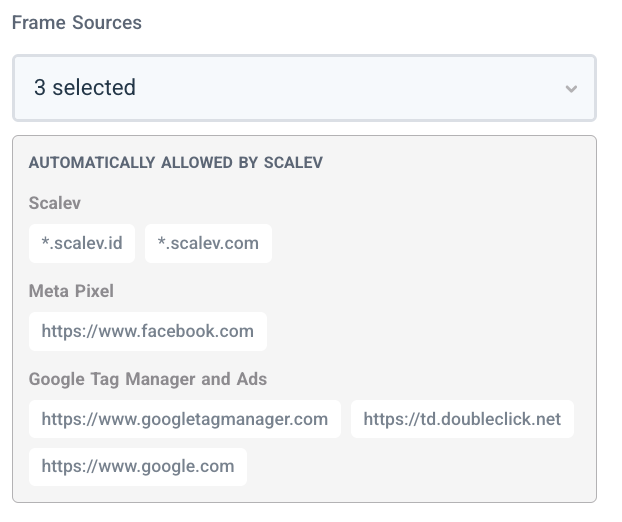
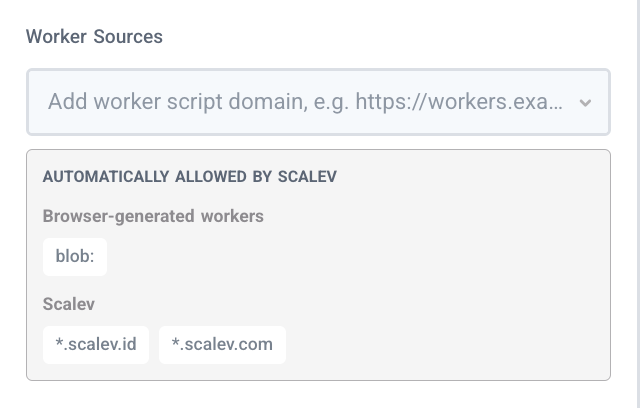
Diisi jika Anda memasang script JavaScript pihak ketiga yang berjalan di “background” (Web Worker), misalnya dari tool live chat atau analytics tertentu. Masukkan domain sumber script tersebut di kolom Worker Sources.